ポルカドット基盤のクロスチェーンブリッジ「Hyperbridge」で脆弱性が悪用され、Ethereum上のブリッジ版DOTが10億DOT不正にミントされました。攻撃者は直後にトークンを売却し、108.2ETH、約23万7000ドルを得ました。影響を受けたのはHyperbridge経由でEthereum上に発行されたDOTに限られ、Polkadot本体のネイティブDOTや同エコシステムには影響していません。
Hyperbridgeは調査のため運用を一時停止しました。韓国の暗号資産(仮想通貨)取引所UpbitとBithumbも、セキュリティインシデントを理由にDOTの入出金を一時停止しています。
偽メッセージで管理権限を奪取し、10億DOTを売却
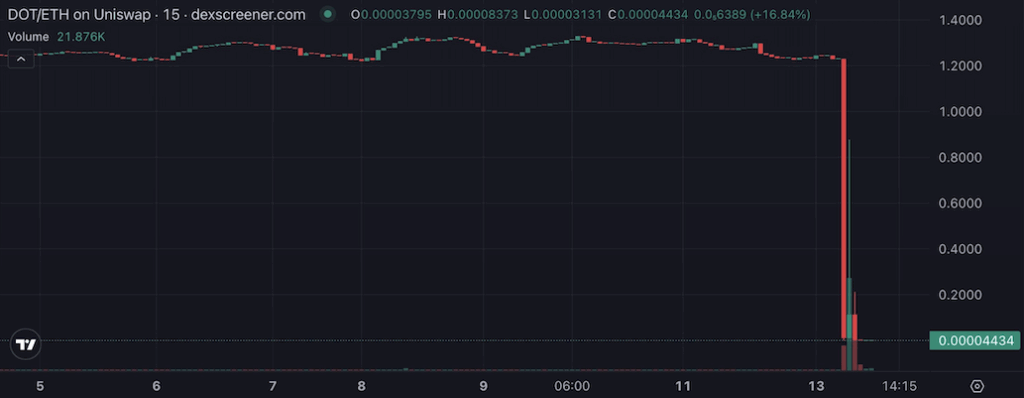
DOT/ETH 15分足チャート
今回の攻撃では、HyperbridgeのEthereumゲートウェイコントラクトにあった脆弱性が突かれました。偽のクロスチェーンメッセージを通じて、Ethereum上のbridged DOTトークンコントラクトに対する管理者権限が奪われ、不正なミントが可能になりました。
攻撃者は自身のコントラクトに10億bridged DOTを発行した後、Odos Router V3とUniswap V4のプールを経由して売却しました。オンチェーン記録では、一連の処理は単一トランザクション内で実行され、最終的に108.2ETHを取得しています。
不正ミントされた数量は極端に大きい一方、得られた利益は約23万7000ドルにとどまりました。これは、ブリッジ版トークンの流動性が限られる市場で大量売却が起き、価格が急速に崩れたためです。bridged DOTの価格は一時99.99%下落し、見かけ上の供給だけが膨らんでも、換金できる価値は市場の厚みに縛られる構図が改めて示されました。
Polkadotは、影響範囲がHyperbridge経由でEthereum上にブリッジされたDOTに限られると明らかにしました。Polkadotエコシステム内のDOTやネイティブ資産の安全性には問題がないとしています。
ネットワーク本体ではなく、ブリッジ部分で起きた障害
今回の事案は、Polkadotそのものが破られたというより、異なるブロックチェーンをつなぐ「橋」の接続部分で障害が起きたケースです。ブリッジは、あるチェーン上の資産を別のチェーンで使えるようにする仕組みですが、その分だけ検証や権限管理の経路が増え、攻撃面も広がります。
とりわけ今回問題になったのは、クロスチェーンで届いたメッセージが本物かどうかを判定する部分です。そこが破られると、本来は裏付け資産に応じてのみ発行されるはずのブリッジ版トークンが、担保なしで増やされることになります。銀行の預かり証を別の市場で流通させる仕組みにたとえると、預かり証の発行窓口が乗っ取られ、実物の預け入れなしに証書だけが増刷された状態に近いです。
攻撃トランザクションはEthereum上で確認されており、不正ミントから売却までの流れが記録されています。Hyperbridgeの詳細な修正内容や資金回収の可否は、現時点で明らかになっていません。
参考元:theblock
画像:shutterstock
資金の移行先は BTCCで安心!
2011年設立、全世界1,200万人以上が利用。金・テスラ株などトークン化資産も取引できる仮想通貨取引所
- ✓ 先物取引は最大レバレッジ500倍
- ✓ 15年間ハッキング被害ゼロ
- ✓ 日本語サポート24時間365日
BTCC 初回入金10%ボーナスキャンペーン開催中
CoinPartner限定、初回入金ボーナスと取引量に応じた豪華商品プレゼントの2本立て
- ✓ 初回入金200USDT以上で10%のボーナス
- ✓ 取引量に応じてテスラ・ロレックスなど豪華景品をプレゼント
- ✓ 損失額の5%をボーナスで補填