アップルは8月6日、macOSの「画面共有」に関する脆弱性「CVE-2026-65400」を修正する緊急セキュリティアップデートを公開しました。既にこの欠陥を悪用し、MacにMoneroのマイナーを不正に導入する事例が確認されており、暗号資産(仮想通貨)を狙った実害を伴う攻撃として注意が必要です。
修正対象は、macOS Tahoe 26.6.1、macOS Sequoia 15.7.9、macOS Sonoma 14.8.9です。アップルは認証処理の問題を「状態管理の改善」で修正したと説明しており、ネットワーク上の攻撃者が有効な認証情報なしで画面共有機能に認証できる不具合を塞いだ形です。
問題となったのは、画面共有が有効になっているMacのうち、port 5900がインターネットに公開されている環境です。この条件に当てはまるシステムでは、攻撃者が認証を回避して侵入し、root権限まで取得できる状態にあったとされます。
オランダの国家サイバーセキュリティセンターは、この脆弱性が積極的に悪用されていることを確認しました。複数の公開Macで、攻撃者がroot権限を取得したうえでMoneroマイナーを設置した事例が見つかっており、脆弱性が単なる理論上の欠陥ではなく、不正マイニングに直結していたことが明らかになっています。
Moneroはプライバシー性を重視した暗号資産として知られています。今回の事案でも、攻撃者は端末の計算資源を乗っ取り、保有者に無断でMoneroを採掘させていたとみられます。マイナー稼働による性能低下や電力消費増加が起こる可能性があり、root権限を取得されているため、さらなる不正操作を受ける恐れも生じます。
今回の影響範囲は、すべてのMac利用者に一律で及ぶわけではありません。画面共有を有効にし、外部ネットワークからport 5900へ到達できるようにしている構成が主な対象で、Screen SharingまたはRemote Managementを有効にし、外部から接続可能にしている端末では特に注意が必要です。
利用者に求められる対応は明確です。該当バージョンを使用している場合は速やかに最新版へ更新し、すぐに更新できない場合は画面共有機能を無効化する必要があります。端末が不正マイニングに利用される実害が確認されたことで、個人利用だけでなく企業の管理端末でも設定状況の見直しが必要になっています。
参考元:Apple
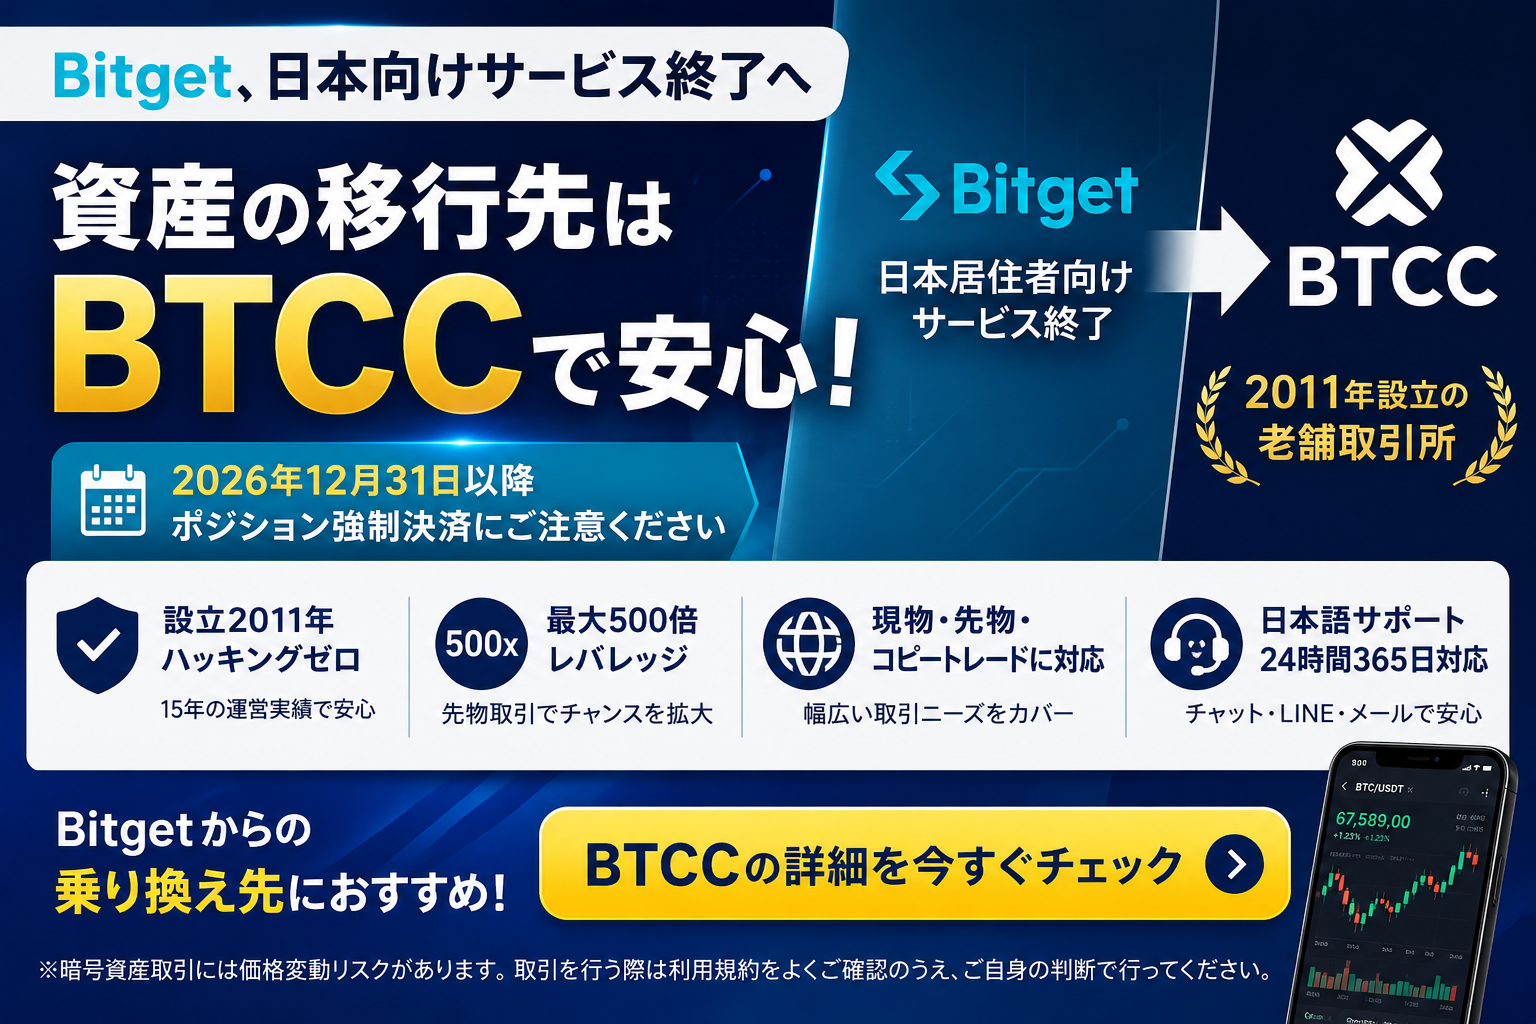
資金の移行先は BTCCで安心!
2011年設立、全世界1,200万人以上が利用。金・テスラ株などトークン化資産も取引できる仮想通貨取引所
- ✓ 先物取引は最大レバレッジ500倍
- ✓ 15年間ハッキング被害ゼロ
- ✓ 日本語サポート24時間365日
BTCC 初回入金10%ボーナスキャンペーン開催中
CoinPartner限定、初回入金ボーナスと取引量に応じた豪華商品プレゼントの2本立て
- ✓ 初回入金200USDT以上で10%のボーナス
- ✓ 取引量に応じてテスラ・ロレックスなど豪華景品をプレゼント
- ✓ 損失額の5%をボーナスで補填