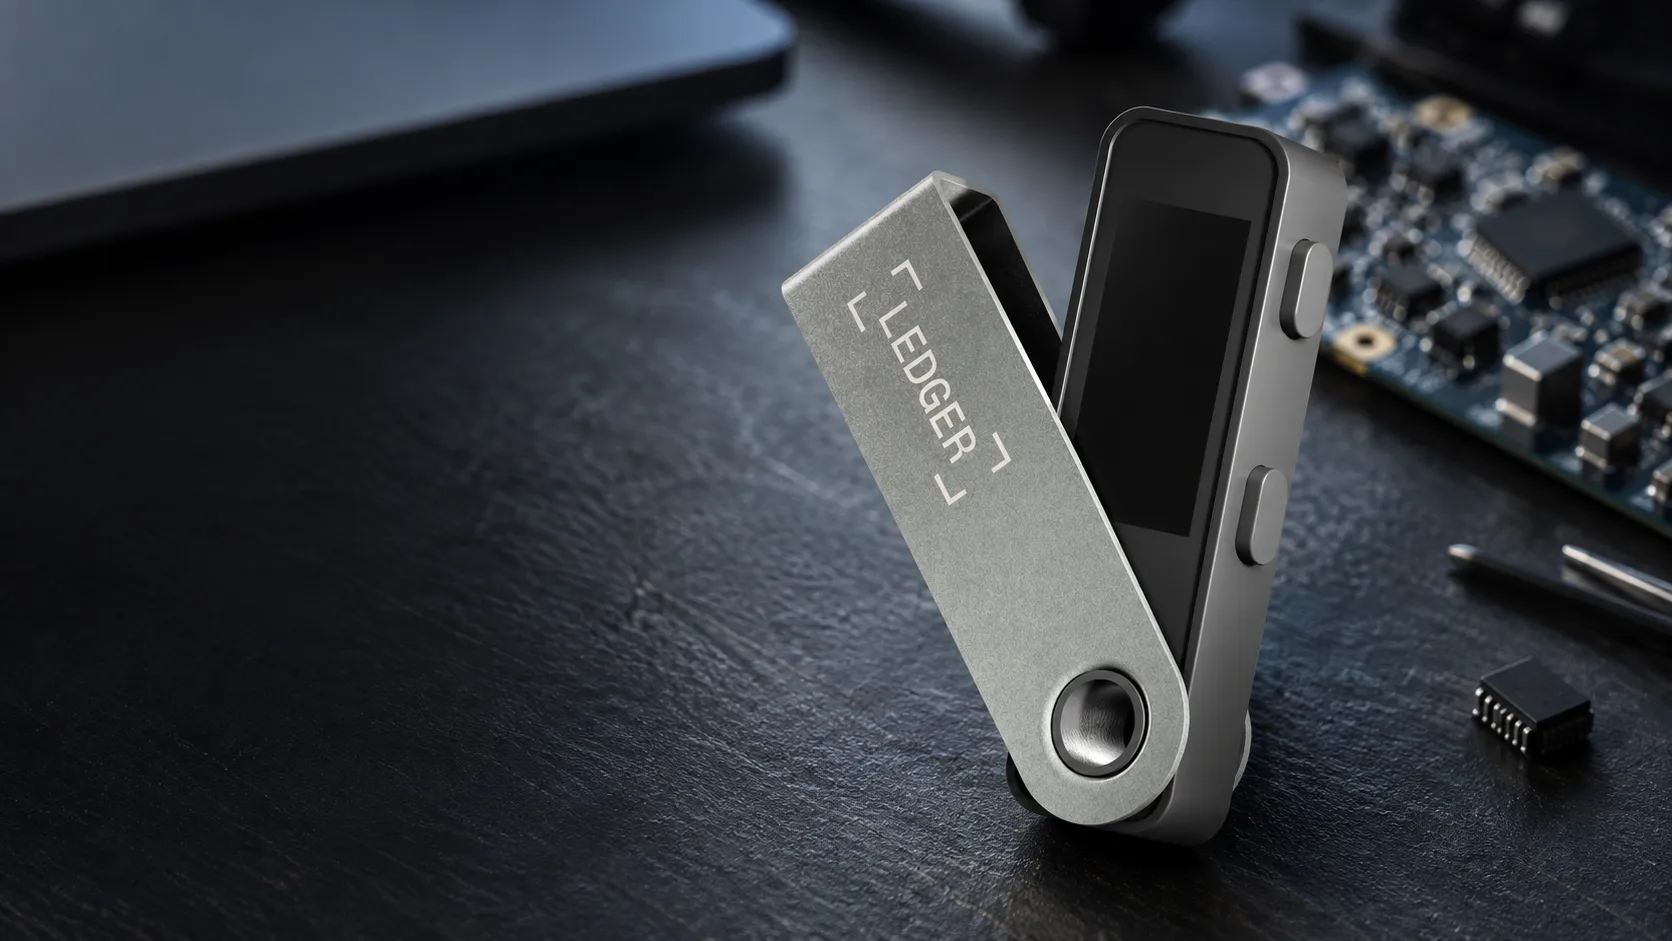
暗号資産(仮想通貨)ウォレット大手レジャー(Ledger)は10日、資金流出被害を受けた利用者の端末1台に、不正なハードウェアが組み込まれていたと発表した。東南アジアの正規販売店CryptoBilis(クリプトビリス)経由で購入した端末を巡り、8,600万ドル超の流出が疑われている。
ブロックチェーン分析企業Bitquery(ビットクエリ)は、11日時点の流出額を315ウォレットから約9,320万ドルと推計した。同社は短時間に同じ送金承認が集中したことなどから、単一の攻撃者が複数ウォレットの秘密鍵を保有していた可能性を示した。
元マウントゴックス最高経営責任者のマルク・カルプレス氏は、マレーシアで購入されたレジャー・ナノXの画面裏に、追加の回路基板を発見したと報告した。基板には携帯通信向けの部品などが含まれ、初期設定時に表示されるリカバリーフレーズ(ウォレット復元用の単語列)を読み取れる可能性が示された。
CryptoBilisは調査が完了するまで、在庫にあるすべてのハードウェアウォレットの販売を停止した。レジャーは同販売店で購入した未設定の端末について、初期設定を行わないよう求めた。設定済みの場合は、新しいレジャー端末で新たなリカバリーフレーズを生成し、資産の移行を検討するよう案内した。
同社は「当社のセキュリティ基盤、システム、サービスが侵害された兆候はない」と述べ、当局と協力して調査を進めている。利用者には公式チャネルの情報を参照するよう求め、同社が24単語のリカバリーフレーズを尋ねることはないと注意を促した。
参考元:Ledger